Pages

Showing posts with label penipuan. Show all posts

Wednesday, July 28, 2010

Lagi-lagi Terima Emel

Seketika tadi, semasa menyemak kotak surat elektronik rasmi, saya terima tiga emel yang sama dengan masa yang berselang beberapa jam seperti di bawah;


Nampak macam sangat terdesak untuk mendapatkan mangsa. Maklumlah kegiatan sebegini telah dicanang dan sebarluaskan seantaro alam. Ramai yang dah mengetahui tentang teknik penipuan sebegini, tambahan pula agak ramai juga yang mengalami kerugian kerananya. Pihak kerajaan memandang serius tentang hal ini. Berikut adalah kandungan emel berkenaan;

Date:Wed, 28 Jul 2010 07:15:45 +0200 [01:15:45 PM MYT]
From:
Maybank Group
To:maharam@pkrisc.cc.ukm.my
Reply-To:Undisclosed Recipients
Subject: Maybank Customers Security
Show this HTML in a new window?

Warning: This message may not be from whom it claims to be. Beware of following any links in it or of providing the sender with any personal information. The links that caused this warning have the same background color as this message.

Dear Customer,
This is to notify you that your account needs to be updated,
Also using our complete authentication and verification process (TAC)

https://www.maybank2u.com.my/ mbb/m2u/common/M2ULogin.do? action=Login


Perhatikan pada bendera Hungary yang terletak pada hujung alamat pengirim. Perhatikan juga alamat emel berkenaan yang diakhiri dengan dot.hu. Sekiranya emel berkenaan dihantar dari emel yang beralamat di malaysia, sudah pasti akan diakhiri dengan dot.my, contohnya; aku@yahoo.com.my, maharam@ukm.my, dan lain-lain.

Emel-emel yang dihantar oleh syarikat, bank, organisasi, atau jabatan kerajaan akan menggunakan emel rasmi mereka untuk semua urusan rasmi. Namun begitu, urusan rasmi sebegini selalunya dilakukan melalui surat yang dihantar terus kepada pelanggan mereka.

Apabila saya klik pada butang “Show this HTML in a new window” paparan yang sama pada tetingkap yang baru;

Warning: This message may not be from whom it claims to be. Beware of following any links in it or of providing the sender with any personal information. The links that caused this warning have the same background color as this message.

Dear Customer,
This is to notify you that your account needs to be updated,
Also using our complete authentication and verification process (TAC)
https://www.maybank2u.com.my/ mbb/m2u/common/M2ULogin.do? action=Login


Bila dah klik pada alamat di atas, tetiba sahaja saya telah dibawa ke laman web beralamat seperti berikut;

http://www.bandacheiodegraca.com.br/plugins/system/mybank/M2U-Login.phphttps://www.maybank2u.com.my/mbb/m2u/common/M2ULogin.do?action=Login
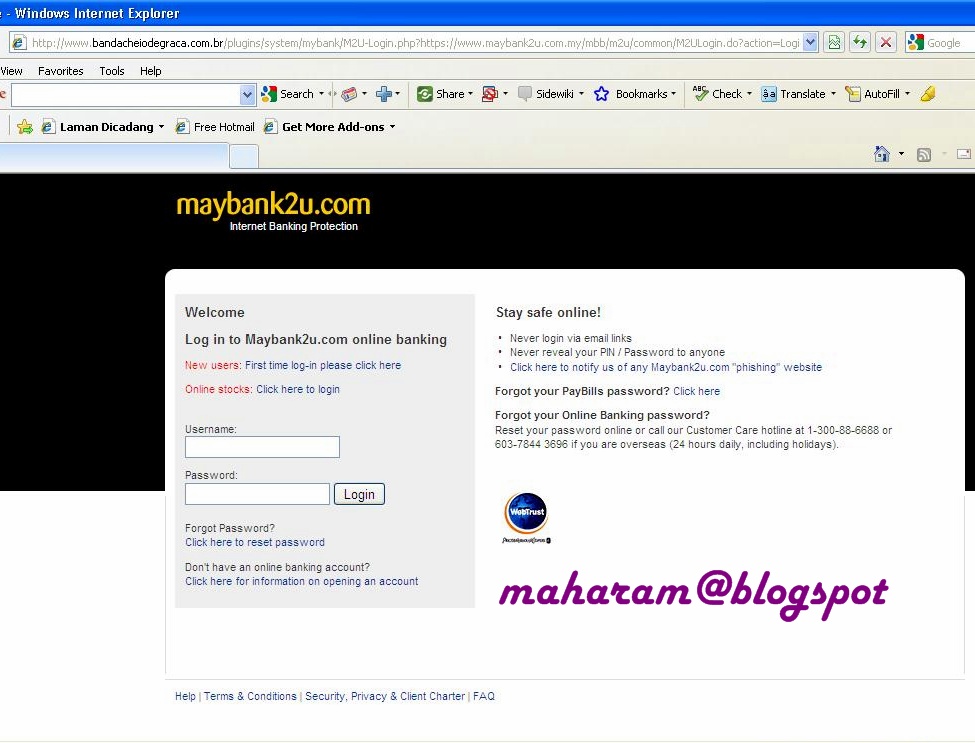


Sekali tengok, memangpun dah hairankan? Nampak pelik sangat url yang dipaparkan ini, sedangkan kalau anda dah biasa dengan maybank, dah tentu cukup mengenali url http://www.maybank2u.com.my/ ataupun http://www.maybank.com/.

Saya cuba masukkan nombor id dan kata laluan yang saya cipta sendiri. Beberapa kali juga saya telah mencubanya tetapi dinyatakan tak valid kerana id dan kata laluan tersebut perlu menggabungkan antara huruf dan angka. Akhirnya, kata laluan dan id berkenaan telah diterima apabila saya gabungkan kedua-duanya (iaitu angka dan nombor). Paparan berikut keluar di skrin;


Apabila saya klik pada link “Go to my home page instead” ini, saya dapati skrin komputer saya kembali semula ke http://www.google.com/, Bermakna, link laman sesawang berkenaan telahpun ditutup oleh pihak berwajib. Tahniah kepada pihak berkenaan kerana sangat prihatin dengan perkembangan semasa. Semoga kegiatan sebegini dapat dibenteras. Dan, tiada lagi warga malaysia yang teraniaya.

Emel Public Bank juga mempunyai kandungan yang sama. Alamat emelpun lebih kurang sama juga dengan bendera Hungry di penghujung alamat emel berkenaan (maaf dalam blog ini tidak kelihatan kerana saya perlu downloadkan bendera berkenaan dahulu sebelum tampalnya
semula di sini, tetapi dalam emel asal, logo bendera berkenaan memang ada).

Date:
Thu, 29 Jul 2010 09:20:40 +0200 [03:20:40 PM MYT]
From:Public BankBerhad"@server4.ewar.hu"
To: maharam@pkrisc.cc.ukm.my">maharam@pkrisc.cc.ukm.my
Reply-To:Undisclosed Recipients
Subject:Protect Your Account

Images have been blocked to protect your privacy.

Warning: This message may not be from whom it claims to be. Beware of following any links in it or of providing the sender with any personal information. The links that caused this warning have the same background color as this message.

Dear Customer,
Thanks for banking with us,
As part of our security notification and also to notify our customer against any unauthorized login attempt,
This is why we have sent you this message to verify and secure your access,
Click below to be verify and protected
http://www.bandacheiodegraca.com.br/videos/senhordouniverso/public/Public.html


Sama seperti emel terdahulu, apabila saya klik pada alamat url yang disertakan, saya dilencongkan ke laman web baru yang beralamat seperti berikut;
http://www.bandacheiodegraca.com.br/videos/senhordouniverso/public/Public.html


Tak banyak bezanya url ini dengan url di atas. Macam lucupun ada, emel dari syarikat berbeza tetapi sama sahaja isinya. Macam pakat pulak.
Hanya, apabila saya klik pada butang “Go to my home page instead”, saya tidak lagi berpeluang untuk mengisi apa-apa id dan kata laluan kerana laman web tersebut dilencongkan terus ke Google.com.

Kepada anda yang kurang mahir dengan IT, mohon agar lebih berhati-hati. Kemajuan IT sangat pantas, mungkin akan ada cara lebih terkini untuk melakukan penipuan seperti ini.


Monday, July 26, 2010

Nur Fatima Binti Abdullah Mengganas Lagi

Saya pernah menulis tentang hal ini dalam blog ini secara panjang lebar dalam entri yang anda boleh baca di sini. Sekalipun saya sudah ceritakan secara panjang lebar tentang hal ini, saya masih lagi menerima emel yang menggunakan cara yang sama. Namapun masih sama. Setiap patah perkataan dalam emel ini juga sama. Tidak ada perbezaan sedikitpun. Dan hari ini, ketika membuka kotak emel rasmi saya di maharam@ukm.my, saya terima dua emel hanya selang sehari. Dia memang tak sabar, tak serik dan belum kaya sepenuhnya lagi. Kalau tidak, dia tak akan hubungi saya semula. Ataupun sebenarnya, dia dah lupapun dia pernah berkomunikasi dengan saya lewat emel sebelum ini.

Paling mudah, saya fikir, dia sebenarnya tidak tahu dan fahampun bahasa melayu seperti yang didakwanya. Kalau dia faham, dah tentu dia dah baca blog saya. Dah tentu dia tahu betapa helah dan penipuannya itu telah saya perincikan dalam blog ini. Jadinya, apa kata kita teruskan permainan ini?

Wednesday, July 21, 2010

Emel Palsu Daripada LHDN

Saya mendapat emel berikut pagi tadi;

X-AuditID: cab93006-b7b65ae000007ab8-48-4c464ccbe4a7
To: undisclosed-recipients:;undisclosed-recipients:
From: "Tax-Payment@hasil.gov.my"
Subject: New email message from Inland Revenue Board of Malaysia !
Date: Tue, 20 Jul 2010 21:25:52 -0400
X-Mailer: Microsoft Outlook Express 6.00.2600.0000
X-Brightmail-Tracker: AAAACQ1CkeMOid9+E4zdfBVG8QcVRvFUFUbymBVG+fwVRvuhFUb8Og==


Tax Payment Revenue

You have a new email message from Inland Revenue Board of Malaysia . Please Click Here

Emel berkenaan siap dengan banner dan alamat emel daripada Lembaga hasil Dalam Negeri

Apabila saya klik di tempat "here", maka saya terus dihubungkan dengan satu laman web lain iaitu
http://ifsols.plus.com/hhasil.gov.my/ . Di laman ini tertera masej seperti berikut;

After the last annual calculations of your fiscal activity we have determined that
you are eligible to receive a tax refund of RM 700.00
Please submit the tax refund request and allow us 3 - 5 days in order to
process it. A refund can be delayed for a variety of reasons.
For example submitting invalid records or applying after the deadline.

Di bahagian bawahnya terdapat logo bank CIMB dan Public bank yang boleh diklik dan isi maklumat akaun anda. Sekali imbas macam tak ada apa-apa yang mencurigakan, namun jika anda prihatin, anda pasti akan tertanya-tanya kenapa Jabatan hasil dalam negeri tidak gunakan alamat website rasminya.

Saya terus ke laman rasmi LHDN dan temui satu masej berikut;

E-Mel Bayaran Balik Palsu
Tax-Payment@hasil.gov.my

LEMBAGA HASIL DALAM NEGERI MALAYSIA INGIN MEMAKLUMKAN BAHAWA LHDNM TIDAK PERNAH MENGHANTAR APA-APA E-MEL BERKAITAN AMAUN CUKAI TERLEBIH BAYAR KEPADA SETIAP PEMBAYAR CUKAI.

SEKIRANYA TUAN/PUAN MENERIMA E-MEL SEUMPAMANYA, MOHON KERJASAMA UNTUK TERUS HAPUSKAN DAN JANGAN MEMBERIKAN SEBARANG MAKLUMBALAS TERHADAP E-MEL TERSEBUT.


Persoalan itu akhirnya terjawab. memang emel palsu. Kepada pembayar semua cukai, usah terpedaya. Ini merupakan antara penipuan yang dilakukan secara maya.
Saya hanya tertanya-tanya, adakah hanya itu sahaja yang mampu kita lakukan? Tidak memberi sebarang maklum balas dan hapuskan emel?

Tuesday, April 7, 2009

April Fool?

Artikel ini dikutip dari Kosmo Isnin 6 April 2009 di http://www.kosmo.com.my/kosmo/arkib.asp?y=2009&dt=0406&pub=Kosmo&sec=Negara&pg=ne_01.htm


Akaun hampir kering akibat layan e-mel penipu

Oleh SHAWKATH AZDE
shawkath.azde@kosmo.com.my


EMMA ASMANI menunjukkan salinan laporan polis mengenai kes penipuan yang menyebabkan wang dalam akaunnya hampir kering kelmarin.

PUTRAJAYA - Tidak sampai 15 minit selepas mengemaskini akaun perbankan dalam talian, seorang pegawai pemasaran mendakwa kehilangan kesemua wang gaji sebulan berjumlah RM2,200 daripada akaun simpanannya.

Musibah yang menimpa Emma Asmani Ab. Halim, 36, bermula selepas dia menerima beberapa e-mel yang didakwa dari bank berkenaan dengan tujuan meminta mengemaskini akaun selain peringatan ia akan ditutup jika urusan tersebut tidak dibuat.

Bimbang akaun akan ditutup, dia membuka e-mel itu dan klik pada pautan laman web bank yang diberikan pada pukul 11 pagi 1 April lalu.

"Saya hanya sedar duit dah hilang selepas membuat semakan dalam talian melalui laman web bank berkenaan pada 3 April lalu dan mendapati baki akaun RM99.90 sedangkan ia sepatutnya RM2,299.90,'' katanya ketika ditemui kelmarin.

Emma Asmani semakin keliru dan panik apabila dimaklumkan oleh seorang pegawai bank berkenaan bahawa dia telah membuat transaksi pindahan wang.

"Selepas dua minit kemudian, saya menerima khidmat pesanan ringkas nombor tac (nombor empat digit pengesahan transaksi) daripada bank berkenaan,'' dakwanya.

Pada 3 April lalu, beliau membuat semakan di bank berkenaan di sini dan sekadar diberi layanan 'ala-kadar' oleh salah seorang pegawai.

"Apabila saya menceritakan masalah itu, dia sekadar berkata, duit saya mungkin dah pergi ke Indonesia.

"Dia juga kata transaksi itu sukar dikesan dan wang saya tidak dapat dipulangkan,'' katanya.

Katanya, semakan dengan bank mendapati ada transaksi pindahan wang tepat 11.16 pagi pada hari sama dia mengemaskini akaun simpanannya.

"Pihak bank beritahu duit telah dipindahkan tetapi tidak memaklumkan ke mana tetapi bagaimana bank itu boleh hantar nombor tac terus pada telefon bimbit saya selepas lebih kurang dua minit jika e-mel itu palsu?'' soalnya.


April Fool juga dijadikan tarikh keramat untuk melepaskan virus. Tulisan di Metro pada tarikh yang sama menjelaskan tentang perkara ini yang juga boleh dibaca di
http://www.hmetro.com.my/Current_News/myMetro/Wednesday/itMetro/20090401094221/Article/indexv_html


Virus 'April Fool' melanda

PUSAT keselamatan siber khas negara, CyberSecurity Malaysia memberi amaran serangan cecacing terbaru yang dijangka melanda pengguna komputer Malaysia hari ini dengan kodnya, Conficker.C.

Menurut Ketua Pegawai Eksekutifnya, Lt Kol Husin Jazri, serangan cecacing dari kategori 'malware' itu diprogramkan untuk berhubung dengan alamat 'domain' pengguna yang mampu berjangkit sekiranya komputer tidak diperbaharui dengan anti-virus terkini.


"Situasi masih dalam kawalan dan kami sudah menjalin kerjasama dengan pendaftar domain .my serta rakan kongsi antarabangsa lain bagi menyekat virus Conficker.C ini," kata Husin.

Sementara itu, jurucakap vendor perisian keselamatan, Trend Micro Inc, memaklumkan jangkitan Conficker.C atau dikenali Worm_downad ini mampu merebak ke lebih 15 juta komputer seluruh dunia dengan paten bermula 5.885.00.

Oleh itu, Trend Micro menasihatkan pengguna agar mengikut beberapa langkah keselamatan termasuk menetapkan laman web ke 'Web Reputation Service', memastikan definisi virus diperbaharui dan melaksanakan imbasan sistem secara penuh bagi mengelak jangkitan.

Sekiranya pengguna ingin memaklumkan sebarang virus, anda boleh melayari laman web Cybersecurity Malaysia atau menghantar e-mel ke cyber999@cybersecurity.my

Monday, February 23, 2009

Jenayah Siber

Pastikan anda ulangkaji berkaitan jenayah siber untuk peperiksaan kemahiran menulis. Antara artikel yang boleh dibaca boleh didapati di http://www.kosmo.com.my/kosmo/content.asp?y=2009&dt=0218&pub=Kosmo&sec=Infiniti&pg=in_01.htm seperti yang dipetik di bawah. Selamat menelaah.

Risiko kerugian jutaan ringgit


Oleh SUBASHINI RAJANDRA


Keselamatan maklumat bukan lagi menjadi tanggungjawab penuh penyelia rangkaian sesebuah program atau sistem komputer tetapi ia adalah tanggungjawab bersama oleh setiap pengguna Internet. Ini kerana sikap tidak ambil peduli boleh menyebabkan kerugian jutaan ringgit termasuk nyawa.


'SEMUA pihak harus menyedari dan berwaspada terhadap risiko jenayah siber dan pengganas siber yang semakin memuncak. Sebarang tindakan tidak ambil peduli hanya membawa padah termasuk kehilangan dan kerugian besar dan adakalanya boleh membahayakan nyawa seseorang."


Begitulah respons yang dipersetujui sebulat suara oleh para peserta dalam majlis perasmian Forum Meja Bulat EC-Council Asia Pasifik (ECCRF) yang diadakan di Kuala Lumpur baru-baru ini. Bercakap pada sidang media forum itu, Presiden ECCRF, Jay Bavisi berkata: "Jenayah siber kini bukan hanya disaksikan dalam filem sains fiksyen tetapi ia adalah realiti hidup yang memberi kesan kepada setiap individu yang berhubung melalui komputer dan teknologi."


Beliau menambah: "Anda mungkin bukan seorang pelayar komputer yang aktif tetapi komputer anda ialah satu senjata yang berpotensi digunakan untuk menyerang anda (data) lalu membinasakan sesebuah negara, organisasi dan juga merancang memusnahkan kehidupan peribadi seseorang.


"Keselamatan maklumat bukan lagi menjadi tanggungjawab penuh penyelia rangkaian sesebuah program atau sistem komputer tetapi tanggungjawab bersama oleh setiap pengguna Internet. Sikap tidak ambil peduli boleh menyebabkan kerugian jutaan dolar termasuk nyawa."


Menurut Jay, perkembangan di Malaysia juga tidak jauh berbeza. Katanya: "Meskipun kita berada di kedudukan geografi, latar belakang dan kerjaya yang berlainan, namun fungsi penggunaan Internet adalah hampir sama. Daripada memeriksa e-mel, membuat pembayaran bil sehinggalah mengembangkan rangkaian kenalan melalui laman sosial atau berbual-bual di laman sembang, semuanya terdedah kepada satu tahap risiko tertentu."


Baru-baru ini, Bank Negara mendedahkan statistik penerimaan kira-kira 165 aduan yang melibatkan transaksi kewangan yang dilakukan secara tidak sah atau haram pada tahun 2008. Ia berlaku kerana kelicikan penipu atau juga dikenali sebagai hacker atau fraudster menerusi penghantaran e-mel dan mesej teks.


TREND perhubungan atau komunikasi dalam talian sudah banyak berubah kebelakangan ini.
Dengan berbuat demikian, penerima berasa lebih yakin terhadap seseorang atau syarikat penghantar sehingga tidak mengesyaki apa-apa. Bak kata perumpamaan, apabila nasi sudah menjadi bubur, apa gunanya menyesal dan merintih kemudian hari.


"E-mel, telefon bimbit, Facebook dan kini Twitter mempunyai satu persamaan iaitu semuanya disalahgunakan bagi tujuan penipuan siber. Jika anda seorang pengguna, pasti anda pernah mendengar tentang serangan jenayah siber yang berlaku baru-baru ini semasa menyambut Tahun Baru 2009. Pihak penyelenggaraan Twitter sendiri telah menghantar amaran awal kepada penggunanya agar tidak tertipu," ujar David Hall, Pengurus Pemasaran Produk Serantau dan Symantec Rantau Asia Pasifik.


Dengan lebih 10 tahun pengalaman dalam perniagaan sekuriti komputer, David yang diamanahkan untuk melakukan penyelidikan dan analisis terhadap trend sekuriti pasaran berkata, biasanya serangan sebegini menimpa seseorang tanpa mengira usia dan latar belakang.
Biasanya penjenayah siber akan menghantar seberapa banyak e-mel kepada seseorang sehingga ia menerima respons yang diingini. Penjenayah itu juga memilih untuk berkomunikasi dengan penerima dalam bahasa yang kerap digunakan atau sama agar memudahkan pertukaran informasi.


"Trend perhubungan atau komunikasi dalam talian sudah banyak berubah kebelakangan ini. Akibatnya, jenayah siber bertambah berlipat ganda dan mengancam pengguna dalam talian yang mendedahkan kata laluan dan kata kunci.


"Serangan sebegini disedari dan menjadi-jadi pada lewat tahun 1990-an dan ia menyasarkan kepada kumpulan wanita sebelum beralih kepada golongan remaja yang gemar melayari laman sosial, sembang atau permainan komputer," jelas Hall yang menambah perbuatan memuat turun sesebuah perisian atau program seperti lagu juga meningkatkan statistik jenayah siber.
MENYASAR lebih kepada kumpulan wanita sebelum beralih kepada golongan remaja yang gemar melayari laman sosial.


Biasanya, anda sendiri tidak menyedari apabila melayari sesebuah laman web yang nampak normal pada mata kasar. Kemudiannya, anda diminta untuk memasuki laman lain yang memerlukan anda memasukkan maklumat peribadi.


Perisian audio seperti RealPlayer dan Quick Player adalah antara program yang senang diperdaya. Dalam kebanyakan masa, hacker itu akan meletakkan sasaran pada jenama setempat yang popular kerana ia menuruti sikap pengguna yang melayari laman tersebut secara kerap, selain mudah untuk berubah mengikut kesesuaian. Jenama itu juga boleh jadi jenama global yang dikenali ramai seperti institusi perbankan dan pendidikan.


Semasa Presiden Amerika Syarikat, Barack Obama mengangkat sumpah, banyak kes jenayah siber dilaporkan di peringkat antarabangsa. "Biasanya, pengguna akan tertipu kerana mesej yang dihantar tidak memerlukan tanda tangan atau sekadar bergantung kepada tanda tangan digital. Jika berasa ragu, anda dinasihatkan menghubungi syarikat tersebut bagi mendapatkan kepastian."


Di samping sentiasa mengingatkan diri supaya menyimpan kata kekunci secara rahsia, pemeriksaan sekuriti komputer dari semasa ke semasa amatlah berguna. Namun, jika anda masih terperangkap dengan penipuan hacker, Hall menasihatkan anda supaya melakukan dua perkara dengan serta-merta.


"Pertama, tukar semua kata kunci dengan secepat mungkin. Biasanya, jika anda mempunyai banyak kata kunci, ia sukar diingati dalam waktu terdesak. Dengan adanya Norton 360 dan Norton Internet Security 2009, masalah itu dapat ditangani. Ia juga menyediakan perlindungan teknologi untuk mengenal pasti yang sensitif dan canggih. Malah, Norton menawarkan kadar pergantungan sebanyak 90 peratus. Ia mengeluarkan amaran dan menutup laman yang disyaki dengan segera sebaik sahaja dibuka. Kedua, hubungi organisasi itu untuk memaklumkan masalah yang dihadapi dan tutup akaun anda sebelum diselidik oleh penjenayah siber," katanya.
Di Norton, produknya dibahagikan kepada individu perseorangan dan organisasi. Bagi organisasi, Norton menyediakan laporan pengurusan yang efektif.


Hall juga berkata, walaupun seseorang itu bertegas tidak pernah membuat pembelian secara dalam talian, kebarangkalian dirinya terperangkap dalam penipuan siber tetap tinggi kerana ia boleh berlaku dalam apa jua bentuk. Tidak kira sama ada anda memeriksa e-mel atau membuat transaksi kewangan, selagi anda seorang pengguna Internet, selagi itulah anda harus mengemaskini pengetahuan tentang jenayah siber.

Friday, October 10, 2008

Phising

Tulisan ini dipetik daripada laman sawang berikut;
Apa itu phising?


Phising , adalah satu cara mendapatkan maklumat peribadi pengguna-pengguna bank online seperti User ID, password, nombor akaun bank atau nombor kad kredit secara tidak sah. Maklumat ini kemudian akan dimanfaatkan oleh pihak penipu untuk mengakses akaun, melakukan penipuan kad kredit atau menggalakkan mangsa untuk melakukan pemindahan wang ke akaun tertentu dengan janji-janji seperti memenangi hadiah, pertandingan dan sebagainya.

Perbuatan ini semakin popular dan telah ramai pengguna yang menjadi mangsa penipuan seperti ini. Anti-Phishing Working Group (APWG) dalam laporan bulanannya, mencatat ada 12 845 e-mail baru dan unik serta 2 560 laman web palsu yang digunakan sebagai aktiviti phishing.


Penipuan dengan cara phising bukan sahaja semakin meluas, tetapi juga semakin bijak memperdaya para pengguna. Sesetengah laman web ini diletakkan pada server yang tidak menggunakan protokol standard sehingga tidak berjaya dikesan.

Bagaimana phishing dilakukan?
Teknik umum yang sering digunakan oleh penipu adalah sebagai berikut:

  • Penggunaan alamat e-mail palsu dan grafik untuk mengelirukan mangsa sehingga mangsa terpancing menerima kesahihan e-mail atau web sites. Agar nampak meyakinkan, pelaku juga seringkali memanfaatkan logo atau mark dagang milik lembaga rasmi, seperti; bank atau penerbit kad kredit. Pemalsuan ini dilakukan untuk memancing mangsa menyerahkan data pribadi, seperti; password, PIN dan nombor kad kredit.
  • Membuat laman web palsu yang sama dengan laman web rasmi atau pelaku phishing mengirimkan e-mail yang mempunyai link ke laman web palsu tersebut.
  • Membuat hyperlink ke web-site palsu atau menyediakan borang yang diattachkan pada e-mail yang dikirim.


Sebenarnya, phishing itu boleh dilakukan dengan sangat mudah sekali. Hanya dengan mengenal sifat, sikap dan pola target. Kejadian ini boleh dilakukan dengan melakukan banyak cara.

Berikut contoh amarah yang pernah dikeluarkan pihak pengurusan UKM dan dipaparkan di ewarga;

Makluman Penting - Phishing Mail


Adalah dimaklumkan bahawa sekiranya pengguna ada menerima satu e-mel bertajuk Please Upgrade Your Email Account sila abaikan e-mel tersebut. E-mel tersebut adalah 'phishing mail'. Phishing merupakan sejenis penipuan yang dilakukan melalui mesej-mesej emel, mesej segera dan laman-laman web yang digunakan untuk memperdaya individu-individu agar memberikan maklumat sulit dan peribadi mereka. Penipuan ini membolehkan orang ramai ‘terpedaya dengan umpan’ tersebut dan memberikan maklumat peribadi mereka, di mana ia boleh digunakan untuk penipuan kad kredit dan lain-lain penyalahgunaan maklumat sulit yang lebih serius.


Emel-emel ‘phishing’ selalunya kelihatan seolah-olah dihantar oleh organisasi-organisasi yang sah, ia meminta para pengguna agar memberi jawapan. Jangan berikan maklumat peribadi di dalam e-mel atau mesej dengan segera. Ini mungkin satu penipuan.


Sekiranya anda telah jawab & berikan maklumat peribadi yang diminta, sila tukar katalaluan (password) akaun emel anda SEGERA bagi mengelakkan kerugian serius/besar berlaku keatas anda semua.

(ewarga/bul/bil.30072008-109)

Perhatian kepada semua warga UKM,

tuan-puan dinasihatkan supaya tidak melayan atau membalas emel dengan tajuk berikut I NEED YOUR HELP URGENTLY, kerana ianya adalah berbentuk penipuan (dalam hal sumbangan kewangan) dengan menyamar dan menggunakan emel pengguna dengan tanpa izin dan tanpa disedari oleh tuan punya emel tersebut seperti yang berlaku kepada emel yahoo.com, Prof. Dr. Nabishah Mohamed dari PPUKM, di mana emel beliau ini telah digunakan untuk tujuan penipuan seperti ini dan dihantar kepada beberapa warga UKM (kakitangan & pelajar). Mengikut Prof. Nabishah, sudah ada di kalangan pelajar yang telah respon dan menderma setelah menerima emel seperti ini sebelum ini, tetapi bukan dari emel beliau.

(ewarga/bul/bil.08102008-15)